
GitHub وMicrosoft تركزان على تقديم إصلاحات الأمان المولّدة بالذكاء الاصطناعي لمشاريع المصادر المفتوحة
سرّع الذكاء الاصطناعي اكتشاف الثغرات المحتملة، لكن إصلاحها يتطلب حكماً بشرياً يقع عبئه على المشرفين في مجتمع المصادر المفتوحة. ويجد كثير من المشرفين أنفسهم غارقين في النتائج المولّدة بالذكاء الاصطناعي، والتي غالباً ما تتضمن تقارير مكررة وغير ذات صلة. ولمساعدتهم، أطلقت GitHub وMicrosoft مشروعاً تجريبياً لتحديد ما إذا كان الذكاء الاصطناعي قادراً على تقديم إصلاحات وليس نتائج فحسب.
استخدمت المبادرة Codename MDASH، أداة المسح متعددة النماذج من Microsoft، بهدف تحديد الثغرات الأمنية وإصلاحها في برمجيات مفتوحة المصدر واسعة الاستخدام.
سير العملية
حدّد المشروع التجريبي هدفين رئيسيين: تقديم نتائج مهمة، وضمان عدم إرسال أي نتائج غير موثّقة إلى المشرفين. وتضمّنت العملية:
- البحث. مسحت أداة Codename MDASH كل مشروع باستخدام نموذج MAI Cyber من Microsoft واقترحت إصلاحات للمشكلات المحددة.
- التصفية. أزال وكيل فرز بالذكاء الاصطناعي من GitHub Security Lab التكرارات، وتحقق من النتائج، وركّز على الأخطاء عالية التأثير.
- التحقق. راجع باحثون من Microsoft FORGE Lab يدوياً كل نتيجة متبقية.
- الإبلاغ الخاص. أُرسلت التقارير إلى المشرفين عبر نظام الإبلاغ الخاص عن الثغرات في GitHub، وتضمّنت إثباتاً عملياً وإصلاحات مقترحة.
- الإصلاح. حدّد المشرفون ما يجب إصلاحه، وكيفية إصلاحه، وموعد تنفيذ التغييرات.
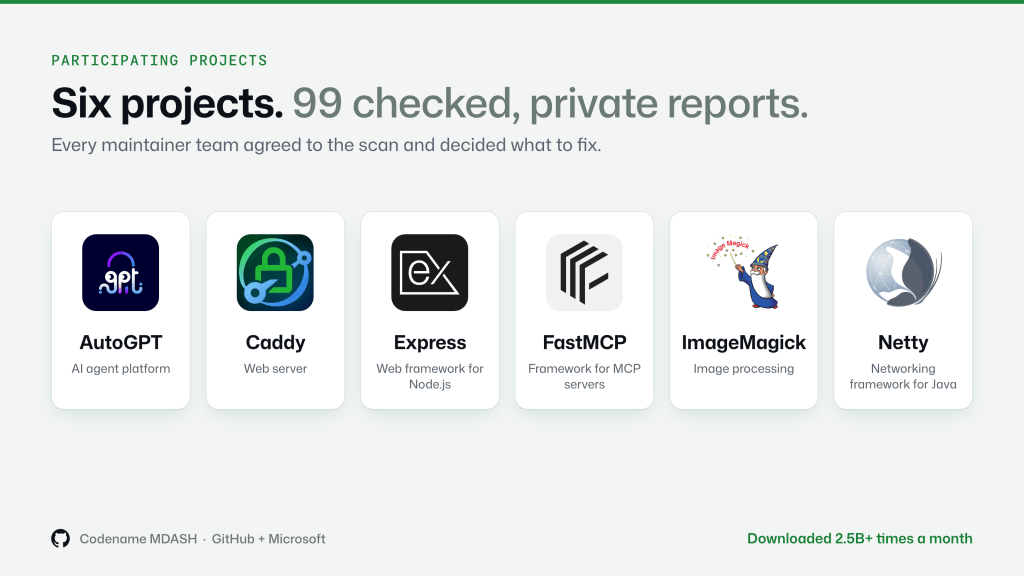
ونتيجة لذلك، حدّدت أداة Codename MDASH آلاف المشكلات المحتملة في ستة مشاريع. وبعد الفرز بالذكاء الاصطناعي والمراجعة اليدوية، تلقى المشرفون 99 تقريراً خاصاً، وجرى حل 55 مشكلة بحلول 15 نوفمبر، بما في ذلك 14 إصلاحاً في إصدار واحد.
المشاريع المشاركة
شارك في المشروع التجريبي ستة مشاريع، جميعها من خريجي GitHub Secure Open Source Fund:
- AutoGPT
- Caddy
- Express
- FastMCP
- ImageMagick
- Netty
ما تعلمناه
قدّم المشروع التجريبي رؤى قيّمة، لا سيما بشأن أهمية الإصلاحات مقارنة بالنتائج. تلقى المشرفون تقارير تتضمن إصلاحات مقترحة، ما مكّنهم من معالجة المشكلات بسرعة. على سبيل المثال، حلّ مشرفو Caddy جميع التقارير الـ22 خلال أسبوع، بينما نفّذ مشرفو AutoGPT إصلاحاً خلال يوم واحد.
لم يعد اكتشاف الثغرات عنق الزجاجة لدينا. فإصلاحها هو الجزء الصعب، وهو يعتمد على المشرفين.
مشرف Netty
قدّمت أداة Codename MDASH نتائج عالية الجودة، ما سمح للمشرفين بالتركيز على المشكلات المهمة دون أن يغرقوا فيها. وكانت التقارير موجزة، واخترقت ضجيج المخرجات السابقة.
تمكنت أداة Codename MDASH من اكتشاف أخطاء أمنية غير معروفة وغامضة في مشروعنا عبر تقارير موجزة.
مشرف Caddy
غير أن النهج لا يتوسّع بفعالية بعد، إذ يظل التحقق اليدوي كثيف العمالة. ولا تزال التقارير منخفضة الجودة تغرق المشرفين، ما يبرز الحاجة إلى الإبلاغ الخاص عن الثغرات واختبارات CI/CD على forks خاصة.
لماذا يهم هذا
يقلّل هذا النهج الوقت الذي يقضيه المشرفون في تقارير الأمان. فالتقرير الموثّق الذي يتضمن إصلاحاً مقترحاً يسمح للمشرفين بالتركيز على التنفيذ بدلاً من الفرز.
- التحقق من كل نتيجة قبل إرسالها.
- الإبلاغ عن النتائج بشكل خاص.
- تضمين إصلاح مقترح.
ما سيحدث لاحقاً
- الإصلاحات، حيث يعمل المشرفون بالفعل. تطبّق GitHub هذه الدروس على الإبلاغ الخاص عن الثغرات والتنبيهات الأمنية.
- MAI Cyber 2. أعلنت Microsoft عن MAI Cyber 2، مع استمرار التعاون مع GitHub لتعزيز أمان المصادر المفتوحة.
- سد الفجوات. تجري جهود لتوسيع مراجعة الباحثين دون المساس بالجودة، وتوفير عمليات مسح أمني بالذكاء الاصطناعي لكل مشروع من خريجي البرنامج.
المصدر: GitHub Blog