
مدير الأمن السيبراني في Amazon يناقش التطور السريع للهجمات السيبرانية في بودكاست Terra Security
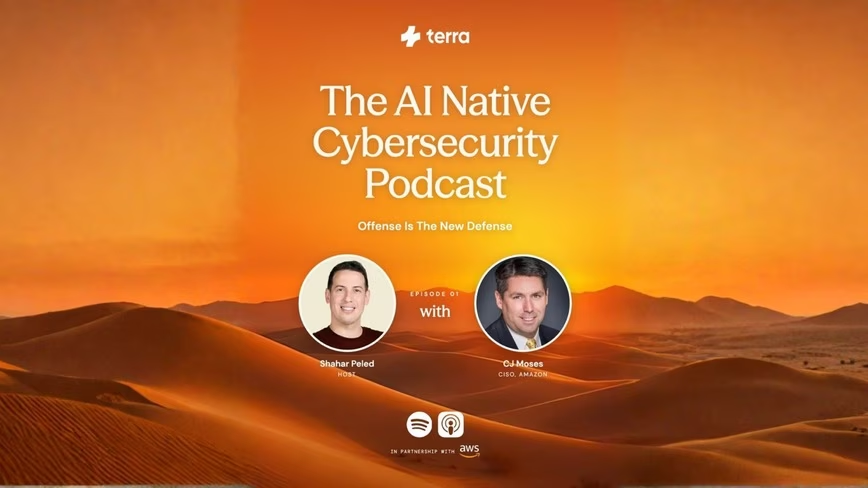
بات الهجوم السيبراني الذي كان يستغرق أسابيع أو أشهرًا حتى يكتمل قادرًا الآن على الانتقال من الوصول الأولي إلى السيطرة الكاملة على النظام في دقائق. كان ذلك الدرس الذي شاركه CJ Moses، مدير الأمن السيبراني في Amazon، مع Shahar Peled، الرئيس التنفيذي والمؤسس المشارك لشركة Terra Security، خلال الحلقة الافتتاحية من بودكاست AI Native Cybersecurity. يبحث هذا البودكاست الجديد في كيفية تغيير الذكاء الاصطناعي لتوازن القوى بين المهاجمين والمدافعين.
تسلط المحادثة الضوء على التحديات التشغيلية التي تواجه فرق الأمن مع تسريع الذكاء الاصطناعي لاكتشاف الثغرات والاستطلاع والاستغلال. ويهدف بودكاست Terra Security إلى جمع قادة الأمن لمناقشة الدروس العملية من نشر الذكاء الاصطناعي، وفصل الحقيقة عن الضجيج، والاستعداد للمرحلة التالية من الدفاع السيبراني.
الفجوة بين الاكتشاف والاستغلال تتقلص
جاء أحد أبرز الأمثلة التي شاركها Moses من البنية التحتية لأجهزة honeypot التابعة لـ Amazon، والمعروفة باسم MadPot، والتي تراقب سلوك الخصوم. في إحدى الحوادث المرصودة، انتقل المهاجم من عدم امتلاكه أي وصول إلى الاستيلاء على النظام المخترق والتوسع عبر الوصول المتاح له في 12 دقيقة و42 ثانية فقط.
وقال Moses: «في الماضي، كانت هذه ستكون حملة من خصم. أسابيع، وأحيانًا أشهر، كانت ستستمر بلا نهاية. هذه كانت 12 دقيقة إلى ما يقل قليلًا عن 13 دقيقة».
يوضح هذا المثال تغيرًا جوهريًا في الافتراضات التي تقوم عليها إدارة الثغرات. فقد اعتادت فرق الأمن العمل بنوافذ ترقيع تُقاس بالأيام أو الأشهر. لكن المهاجمين باتوا قادرين الآن على التنقل عبر الاستطلاع والاستغلال والحركة الجانبية في جزء من ساعة، ما يقلص بشكل كبير الوقت المتاح لتحديد التهديد واحتوائه.
يرى Moses أن القضية المركزية هي السرعة. فالذكاء الاصطناعي يمكّن الخصوم من إنجاز المزيد في وقت أقصر، ما يجعل سرعة الاستجابة بالغة الأهمية بقدر عدد الثغرات المكتشفة.
لماذا قد لا تكفي المزيد من أدوات الأمن
اعتمدت برامج الأمن تقليديًا على طبقات من ضوابط الدفاع لمنع الاختراقات أو إبطاء المهاجمين. ويرى Moses أن هذه الاستراتيجية لا تزال ذات قيمة، لكن الخصوم المدعومين بالذكاء الاصطناعي يستطيعون بشكل متزايد ربط نقاط الضعف الفردية في مسارات هجوم أطول.
يغير هذا التحول دور الأمن الهجومي. فتحتاج المؤسسات إلى اختبار بيئاتها باستمرار لتحديد الثغرات التي يمكن استغلالها فعليًا، بدلًا من الاعتماد على ضوابط الدفاع وحدها.
وفي إشارة إلى فحوصات الأمن أثناء تطوير البرمجيات، حذر Moses من التباطؤ. وقال: «الواقع هو أنك إذا تباطأت، فإنك في الحقيقة تلعب في أيدي الشيء الذي تحدثنا عنه في البداية».
في Amazon، يشمل النهج دمج فحوصات الأمن في خطوط التكامل المستمر والتسليم المستمر. ويمكن للفحص المدعوم بالذكاء الاصطناعي تحديد المشكلات أثناء تطوير الكود، بينما يمكن لاختبارات إضافية التحقق من المنتج النهائي، ما يتيح لفرق الأمن معالجة نقاط الضعف دون تأخير غير ضروري لتسليم البرمجيات.
كما وصف Moses كيف تستخدم Amazon المعلومات الاستخباراتية من بنيتها التحتية MadPot لتحديد أولويات الترقيع. ففهم ما يستهدفه الخصوم يساعد الفرق على تحديد نقاط الضعف التي تتطلب اهتمامًا فوريًا.
الذكاء الاصطناعي يوسع التهديد خارج نطاق البرمجيات
تمتد المخاطر إلى ما هو أبعد من الثغرات في التطبيقات والبنية التحتية. فقد وصف Moses عمليات كورية شمالية تستخدم الذكاء الاصطناعي لإنشاء شخصيات دعم وهويات ملفقة للحصول على وظائف في الشركات.
أوقفت Amazon ما لا يقل عن 2,900 عنصر كوري شمالي خلال عملية التوظيف لديها، بحسب Moses. يوضح هذا المثال كيف يمكن للذكاء الاصطناعي تضخيم التهديدات القائمة على الهوية، ما يعقد عمل فرق الأمن والتوظيف على حد سواء.
يجمع نموذج الأمن المتكامل في Amazon بين الاستخبارات السيبرانية وأمن الأفراد والتحقيقات وقدرات أخرى. والهدف هو ربط المعلومات عبر وحدات الأعمال حتى لا تبقى علامات التحذير معزولة في وظائف تنظيمية منفصلة.
ومع تسهيل الذكاء الاصطناعي لتوسيع العمليات الخادعة، تزداد أهمية القدرة على دمج المعلومات.
قياس التعرض بدلًا من إحصاء الثغرات
تختتم الحلقة بتحدٍ لواحد من أكثر المقاييس شيوعًا في الأمن السيبراني: عدد الثغرات التي يكتشفها الفريق أو يرقّعها. وقال Moses: «أعتقد أن مقياس برنامج الأمن الجيد لن يكون عدد الثغرات التي اكتشفتها».
بدلًا من ذلك، يتوقع أن تركز الصناعة على الوقت بين اكتشاف الثغرة وترقيعها أو تخفيفها بطريقة أخرى. وقد تتضمن الاستجابة المناسبة حظر الوصول أو عزل نظام أو تطبيق ضابط فعال آخر بدلًا من انتظار ترقيع تقليدي.
سيقيس هذا التحول أداء الأمن بمدى سرعة تقليل المؤسسة لتعرضها لهجمات حقيقية، بدلًا من عدد نقاط الضعف التي تظهر على لوحة المعلومات.
ومع استمرار الذكاء الاصطناعي في تسريع الهجوم والدفاع معًا، يتحول السؤال العملي لقادة الأمن من عدد الثغرات التي يمكنهم تحديدها إلى ما إذا كانوا قادرين على إغلاق نافذة الفرصة قبل أن يتصرف المهاجم.
المصدر: The Next Web